


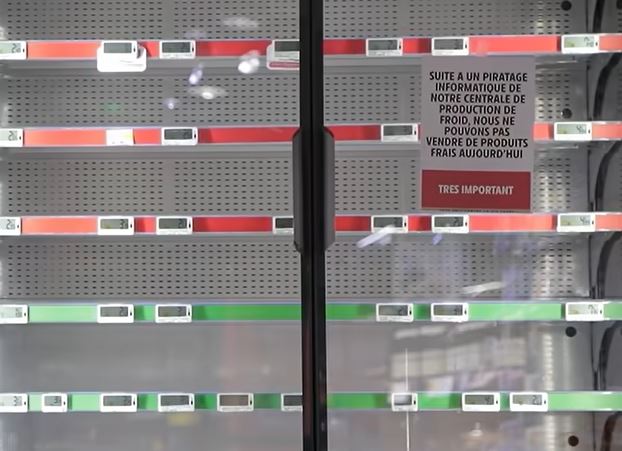
Dans la nuit du 12 au 13 octobre 2026, une alerte rouge a retenti dans le monde des commerces. Des attaques informatiques ciblant des systèmes équipés de matériels Dixell ont provoqué une onde de choc. Ces dispositifs, essentiels pour la gestion de la température des aliments, ont été mis à mal, révélant des vulnérabilités inquiétantes.
Les conséquences de ces cyberattaques vont bien au-delà des simples désagréments. Elles engendrent des risques sérieux pour la sécurité alimentaire et la confiance des consommateurs. Comment ces incidents peuvent-ils affecter les commerces et que faire pour se protéger ? Plongeons dans les détails de cette menace grandissante.
Comprendre le contexte des attaques informatiques
Définition des attaques informatiques
Les attaques informatiques sont des tentatives malveillantes d’accéder à un système ou à des données. Elles peuvent prendre plusieurs formes :
- Phishing : tromperie pour obtenir des informations sensibles.
- Ransomware : logiciel qui bloque l’accès aux données jusqu’à paiement.
- DDoS : surcharge d’un service pour le rendre indisponible.
Ces actes nuisent à la sécurité des commerces et à la confiance des clients. Ils peuvent entraîner des pertes financières importantes.
Historique des cyberattaques ciblant les commerces
Les cyberattaques contre les commerces ne sont pas nouvelles. Leur fréquence a augmenté avec l’essor d’Internet. Voici quelques exemples marquants :
| Année | Événement | Impact |
|---|---|---|
| 2013 | Attaque de Target | 40 millions de cartes de crédit compromises |
| 2017 | Attaque de WannaCry | Impact sur des milliers de commerces à travers le monde |
| 2020 | Attaque de Magento | Vol de données sur plusieurs sites e-commerce |
Ces incidents montrent l’importance de la sécurité informatique dans le secteur commercial. Les commerces doivent rester vigilants et se protéger contre ces menaces croissantes.
Les types d’attaques informatiques les plus courants
Phishing : une méthode insidieuse
Le phishing est une technique où les attaquants se font passer pour des entités de confiance. Leur objectif est de tromper les utilisateurs pour qu’ils révèlent des informations sensibles.
Voici comment cela fonctionne :
- Un email semble provenir d’une source fiable, comme une banque.
- Il contient un lien vers un site web frauduleux.
- L’utilisateur entre ses informations personnelles, qui sont ensuite volées.
Ransomware : le rançonnement des données
Les ransomwares sont des logiciels malveillants qui encryptent les données de l’utilisateur. Ensuite, ils exigent une rançon pour déverrouiller ces informations.
Les étapes typiques sont :
- Infection par un fichier malveillant téléchargé.
- Chiffrement des fichiers de l’utilisateur.
- Demande de paiement en cryptomonnaie pour la clé de déchiffrement.
DDoS : la saturation des systèmes
Les attaques DDoS (Distributed Denial of Service) visent à rendre un service inaccessible. Cela se fait en inondant le serveur de requêtes.
Les conséquences peuvent être graves :
- Interruption du service pour les clients.
- Perte de revenus pour les entreprises.
- Dommages à la réputation.
Impact des cyberattaques sur les commerces
Conséquences économiques
Les cyberattaques ont un impact direct sur les finances des commerces. Lorsqu’un système est compromis, les pertes peuvent être considérables. Voici quelques conséquences clés :
- Perte de revenus : Les interruptions de service entraînent une baisse des ventes.
- Dépenses de réparation : Les coûts pour réparer les systèmes ou racheter du matériel peuvent être élevés.
- Pertes de clients : Les clients peuvent perdre confiance et se tourner vers la concurrence.
En somme, les répercussions économiques peuvent mettre en péril la viabilité d’un commerce, surtout pour les petites entreprises.
Risques pour la sécurité alimentaire
Les attaques informatiques touchent également la safety alimentaire. Les commerces équipés de matériels Dixell, qui surveillent la température des aliments, sont particulièrement vulnérables. Si ces systèmes sont compromis :
- Températures non régulées : Les aliments peuvent être conservés à des températures inappropriées, augmentant le risque de contamination.
- Notifications manquées : Les alertes de température peuvent ne pas être envoyées, entraînant des pertes de produits.
- Rappels de produits : Des produits non conformes peuvent être vendus, mettant en danger la santé des consommateurs.
La sécurité alimentaire doit être une priorité pour tous les commerces, surtout à l’ère numérique.
Cas spécifique : attaques sur les systèmes Dixell
Fonctionnement des matériels Dixell
Les matériels Dixell sont largement utilisés dans le secteur de la réfrigération. Ils assurent le contrôle de la température et de l’humidité dans les commerces. Voici les fonctions principales :
- Régulation de la température
- Surveillance de l’humidité
- Gestion des alarmes en cas de dysfonctionnement
Ces dispositifs sont essentiels pour garantir la qualité des produits périssables. En cas de défaillance, les pertes peuvent être énormes.
Analyse des vulnérabilités
Les attaques informatiques ciblant les systèmes Dixell peuvent avoir des conséquences graves. Plusieurs vulnérabilités ont été identifiées :
- Accès non autorisé aux systèmes de contrôle
- Exploitation de failles dans le logiciel de gestion
- Interruption des services de surveillance
Il est crucial de comprendre ces failles pour protéger les commerces. Des mesures de sécurité doivent être mises en place pour prévenir ces attaques.
Prévention et solutions face aux attaques informatiques
Mesures de cybersécurité recommandées
Pour protéger les commerces équipés de matériels Dixell, il est essentiel d’adopter des mesures de cybersécurité efficaces. Voici quelques recommandations :
- Mise à jour régulière des logiciels et systèmes d’exploitation.
- Utilisation de pare-feux pour filtrer le trafic.
- Implémentation de solutions antivirus et antimalware.
- Création de sauvegardes régulières des données critiques.
- Application de mots de passe forts et gestion des accès.
Ces mesures aident à réduire les risques d’attaques et à protéger les données sensibles des commerces.
Importance de la sensibilisation des employés
Les employés jouent un rôle clé dans la cybersécurité. Une bonne sensibilisation peut prévenir de nombreuses attaques. Voici pourquoi :
- Les employés informés sont moins susceptibles de cliquer sur des liens malveillants.
- Ils peuvent identifier des comportements suspects.
- Une formation régulière renforce la culture de la sécurité au sein de l’entreprise.
En investissant dans la sensibilisation, les commerces peuvent créer un environnement de travail plus sûr.
Conclusion : l’avenir des commerces face aux menaces numériques
La nuit du 12 au 13 octobre 2026 a été un tournant pour de nombreux commerces. Les attaques informatiques ciblant les systèmes équipés de matériels Dixell ont mis en lumière la vulnérabilité des entreprises face aux menaces numériques.
Ces incidents soulignent l’importance de la cybersécurité. Les commerces doivent se préparer à ces défis pour protéger leurs données et leurs équipements. Voici quelques actions clés à envisager :
- Mise à jour régulière des systèmes et logiciels.
- Formation des employés aux risques numériques.
- Utilisation de protocoles de sécurité avancés.
Les commerçants doivent aussi s’assurer que leurs équipements, comme ceux de Dixell, sont configurés correctement pour éviter les failles de sécurité. Cela inclut des contrôles d’accès stricts et des audits fréquents.
En conclusion, l’avenir des commerces dépendra de leur capacité à s’adapter et à se défendre contre ces menaces. Investir dans la cybersécurité est désormais une nécessité et non un choix. Les entreprises qui négligent cet aspect pourraient en subir les conséquences.


