


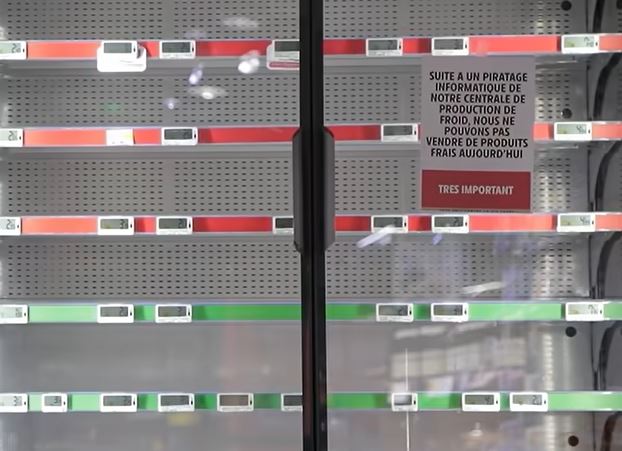
2026 թվականի հոկտեմբերի 12-13-ի գիշերը, առևտրի աշխարհում կարմիր ազդանշան է հնչել։ Հաշվարկային հարձակման հետևանքով, որը վերաբերել է Dixell սարքավորումներով համակարգերին, ստեղծվել է շոկի ալիք։ Այս սարքերը, որոնք կարևոր դեր ունեն սննդի ջերմաստիճանի կառավարությունում, վնասվել են, բացահայտելով մտահոգիչ խոցելիություններ։
Այս կիբեռհարձակման հետևանքները շատ ավելի հեռուն են անցնում, քան պարզապես անհարմարությունները։ Դրանք ստեղծում են լուրջ վտանգներ սննդի անվտանգության և սպառողների վստահության համար։ Ինչպե՞ս կարող են այս դեպքերը ազդել առևտրի վրա և ինչ անել պաշտպանվելու համար։ Դարձնում ենք այս աճող սպառնալիքի մանրամասներին։
Հասկանալու համակարգչային հարձակումների համատեքստը
Համակարգչային հարձակումների սահմանումը
Համակարգչային հարձակումները malicious փորձեր են համակարգին կամ տվյալներին մուտք գործելու համար: Դրանք կարող են ունենալ մի քանի ձևեր՝
- Ֆիշինգ՝ զգայուն տեղեկություններ ստանալու համար մոլորեցնելու փորձ:
- Ռանսոմվար՝ ծրագրաշար, որը արգելափակում է տվյալներին մուտքը մինչև վճարում:
- ԴԴՈՍ՝ ծառայության ծանրաբեռնման փորձ, որպեսզի այն հասանելի չլինի:
Այս գործողությունները վնասում են առևտրի անվտանգության և հաճախորդների վստահությունը: Դրանք կարող են հանգեցնել զգալի ֆինանսական կորուստների:
Համակարգչային հարձակումների պատմություն առևտրի վրա
Համակարգչային հարձակումները առևտրի վրա նորություն չեն: Դրանց հաճախականությունը աճել է Ինտերնետի զարգացման հետ: Ահա մի քանի նշանակալի օրինակներ՝
| Տարի | Պատահար | Արդյունք |
|---|---|---|
| 2013 | Target-ի հարձակում | 40 միլիոն կրեդիտային քարտեր զիջվել են |
| 2017 | WannaCry-ի հարձակում | Հազարավոր առևտրի վրա ազդեցություն |
| 2020 | Magento-ի հարձակում | Տվյալների գողություն մի քանի էլեկտրոնային առևտրի կայքերից |
Այս միջադեպերը ցույց են տալիս համակարգչային անվտանգության կարևորությունը առևտրային ոլորտում: Առևտրի գործակալները պետք է մնան զգուշավոր և պաշտպանվեն այս աճող սպառնալիքներից:
Համակարգչային հարձակումների ամենատարածված տեսակները
Ֆիշինգ՝ աննկատ մեթոդ
Ֆիշինգը տեխնիկա է, որտեղ հարձակվողները ներկայացնում են վստահելի սուբյեկտների: Նրանց նպատակն է մոլորեցնել օգտվողներին, որպեսզի նրանք բացահայտեն զգայուն տեղեկություններ:
Ահա թե ինչպես է դա աշխատում՝
- Մի էլ. փոստ թվացյալորեն գալիս է վստահելի աղբյուրից, ինչպես բանկ:
- Այն պարունակում է կեղծ կայքէջի հղում:
- Օգտվողը մտնում է իր անձնական տեղեկությունները, որոնք հետո գողանում են:
Ռանսոմվար՝ տվյալների գանձումը
Ռանսոմվարները չարամիտ ծրագրեր են, որոնք Encryptացնում են օգտվողի տվյալները: Այնուհետև, նրանք պահանջում են գանձում, որպեսզի բաց锁են այդ տեղեկությունները:
Ընդհանուր քայլերը հետևյալն են՝
- Վարակվում է չարամիտ ֆայլով, որը ներբեռնում է:
- Օգտվողի ֆայլերի Encryptացում:
- Վճարման պահանջի ներկայացում cryptocurrency-ի միջոցով բաց锁ման բանալու համար:
ԴԴՈՍ՝ համակարգերի ծանրաբեռնման
ԴԴՈՍ (Distributed Denial of Service) հարձակումները նպատակ ունեն ծառայությունը անընդհատ դարձնել: Դա տեղի է ունենում սերվերները հարցումների հեղեղով:
Վիճակների հետևանքները կարող են ծանր լինել՝
- Սերվիսների ընդհատում հաճախորդների համար:
- Ընկերությունների եկամուտների կորուստ:
- Հայտնիքի վնաս:
Համակարգչային հարձակումների ազդեցությունը առևտրի վրա
Տնտեսական հետևանքներ
Համակարգչային հարձակումները ուղղակի ազդեցություն ունեն առևտրի ֆինանսների վրա: Երբ համակարգը վնասված է, կորուստները կարող են զգալի լինել: Ահա մի քանի կարևոր հետևանքներ՝
- Եկամուտների կորուստ՝ ծառայությունների ընդհատումները հանգեցնում են վաճառքների նվազման:
- Ավերիչ ծախսեր՝ համակարգերի վերանորոգման կամ սարքավորումների ձեռքբերման ծախսերը կարող են լինել բարձր:
- Հաճախորդների կորուստ՝ հաճախորդները կարող են կորցնել վստահությունը և անցնել մրցակիցների:
Ի վերջո, տնտեսական հետևանքները կարող են վտանգել առևտրի կենսունակությունը, հատկապես փոքր ձեռնարկությունների համար:
Մթերքների անվտանգության ռիսկեր
Համակարգչային հարձակումները նաև ազդում են մթերքների անվտանգության վրա: Dixell սարքերով՝, որոնք վերահսկում են սննդի ջերմաստիճանը, զինված առևտրերը հատկապես խոցելի են: Եթե այս համակարգերը վնասված են՝
- Ջերմաստիճաններ չկարգավորելը՝ սնունդը կարող է պահվել ոչ պատշաճ ջերմաստիճանում, aumentando contaminaciones riesgo:
- Ծանուցումների բաց թողնում՝ ջերմաստիճանի ծանուցումները չեն կարող ուղարկվել, հանգեցնելով արտադրանքի կորուստի:
- Ապրանքների հիշեցումներ՝ ոչ համապատասխան ապրանքներ կարող են վաճառվել, վտանգելով սպառողների առողջությունը:
Մթերքների անվտանգությունը պետք է լինի բոլոր առևտրերի առաջնահերթություն, հատկապես թվային դարում:
Հատուկ դեպք՝ Dixell համակարգերի վրա հարձակումներ
Dixell սարքերի գործառույթը
Dixell սարքերը լայնորեն օգտագործվում են սառեցման ոլորտում: Դրանք ապահովում են ջերմաստիճանի և խոնավության վերահսկում առևտրում: Ահա հիմնական գործառույթները՝
- Ջերմաստիճանի կարգավորում
- Խոնավության վերահսկում
- Անհանգստացումների կառավարման համակարգեր
Այս սարքերը կարևոր են մթերքների որակի ապահովման համար: Եթե դրանք ձախողվեն, կորուստները կարող են չափազանց մեծ լինել:
Խոցելիությունների վերլուծություն
Դիքսելի համակարգերին ուղղված համակարգչային հարձակումները կարող են ունենալ ծանր հետևանքներ: Several vulnerabilities have been identified:
- Անհատական մուտք համակարգերի վերահսկման
- Վարչական ծրագրի մեջ բացերի շահագործում
- Հսկողության ծառայությունների ընդհատում
Վարորդությունները հասկանալը կարևոր է առևտրի պաշտպանության համար: Անհրաժեշտ է采取 անվտանգության միջոցներ, որպեսզի կանխարգելեն այս հարձակումները:
Կանխարգելում և լուծումներ համակարգչային հարձակումների դեմ
Recommended cybersecurity measures
Protection for commerces equipped with Dixell devices is essential to adopt effective cybersecurity measures. Here are some recommendations:
- Regular updates of software and operating systems.
- Use of firewalls to filter traffic.
- Implementation of antivirus and antimalware solutions.
- Creation of regular backups of critical data.
- Application of strong passwords and access management.
These measures help reduce the risk of attacks and protect sensitive data from businesses.
Importance of employee awareness
Employees play a key role in cybersecurity. Good awareness can prevent many attacks. Here’s why:
- Informed employees are less likely to click on malicious links.
- They can identify suspicious behaviors.
- Regular training reinforces a culture of security within the company.
By investing in awareness, businesses can create a safer working environment.
Եզրակացություն՝ առևտրի ապագան թվային սպառնալիքների դեմ
2026 թվականի հոկտեմբերի 12-ից 13-ի գիշերը շրջադարձային պահ էր բազմաթիվ առևտրի համար: Համակարգչային հարձակումները, որոնք ուղղված էին Dixell սարքերով զինված համակարգերին, մտահոգիչ են դարձրել ընկերությունների խոցելիությունը թվային սպառնալիքների դեմ:
Այս միջադեպերը նշում են համակարգչային անվտանգության կարևորությունը: Առևտրային գործակալները պետք է պատրաստվեն այս մարտահրավերներին՝ պաշտպանելու իրենց տվյալները և սարքավորումները: Ահա մի քանի հիմնական գործողություններ, որոնք պետք է դիտարկվեն:
- Regular updates of systems and software.
- Training employees on digital risks.
- Utilization of advanced security protocols.
Առևտրականները պետք է նաև համոզվեն, որ իրենց սարքերը, ինչպես Dixell-ի, ճիշտ են կարգավորված՝ անվտանգության բացերը կանխելու համար: Սա ներառում է խիստ մուտքի վերահսկումներ և հաճախակի աուդիտներ:
Ընդհանուր առմամբ, առևտրի ապագան կախված կլինի նրանց կարողությունից՝ ադապտացվել և պաշտպանվել այս սպառնալիքների դեմ: Համակարգչային անվտանգության մեջ ներդրումը այժմ անհրաժեշտություն է, այլ ոչ թե ընտրություն: Այդպիսի ընկերությունները, որոնք անտեսում են այդ ասպեկտը, կարող են չարչարվել հետևանքների:


